Youssef Ourgous – Spécialiste en cybersécurité

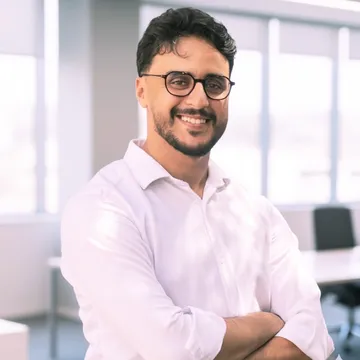
Bonjour, je m'appelle Youssef Ourgous, spécialiste en cybersécurité de 29 ans, titulaire de deux licences en cybersécurité et actuellement en master Sécurité applicative et ingénierie des systèmes numériques à l'École Supérieure de Technologie de Casablanca, au Maroc.

Portrait of Youssef Ourgous
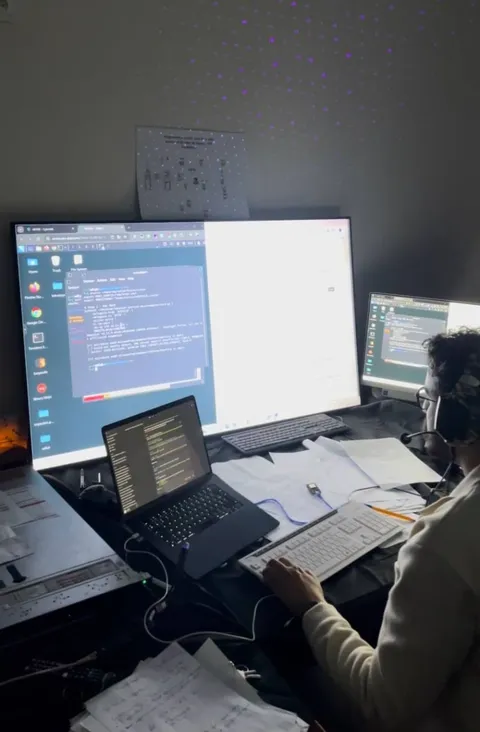
Youssef working at a multi-screen setup during a CTF
À propos

Autodidacte, passionné de cybersécurité

Basé à Casablanca, au Maroc, je suis passionné de cybersécurité, avec un intérêt marqué pour les opérations de sécurité, la détection des menaces et la sécurité des infrastructures. J'aime comprendre comment les systèmes peuvent être attaqués, identifier les vulnérabilités et transformer ces constats en améliorations concrètes de la sécurité.

Je développe continuellement mes compétences à travers des compétitions Capture The Flag, de la recherche pratique en sécurité, et en construisant et en attaquant mon propre homelab SOC. Récemment, j'ai atteint la finale nationale du Morocco Academia Cyber Competition 2026. Je suis aussi de près les vulnérabilités nouvellement découvertes et je les traduis en règles de détection et en cas d'usage de sécurité concrets.

Je suis titulaire de deux licences en cybersécurité et des certifications CCNA et CCNA Security. Je prépare actuellement un master en sécurité applicative et ingénierie des systèmes numériques, qui renforce mon expertise en systèmes sécurisés, réseaux et sécurité des applications.

Mon objectif : allier compétences techniques et état d'esprit orienté sécurité pour aider les organisations à détecter les menaces, renforcer leur infrastructure et bâtir des environnements numériques plus résilients.

Distinctions

En compétition au niveau national

28 mars 2026

16e place : Morocco Academia Cyber Competition 2026

Grande finale nationale · organisée par la DGSSI

Pour l'EST Casablanca, notre équipe a terminé 16e sur 38 équipes finalistes venues des 12 régions du Maroc lors de la finale nationale, un CTF en ligne de 15 heures avec 10 labs sur des machines informatiques et industrielles, du niveau débutant à expert.

16esur 38 équipes
456points
4labs réussis
Événements

Apprendre auprès de la communauté

7–9 avril 2026 · Marrakech

GITEX Africa 2026 – Marrakech

Visite du GITEX Africa 2026 à Marrakech 🇲🇦

Une belle occasion de découvrir les technologies émergentes, de l'IA et la cybersécurité aux solutions innovantes des startups. L'événement a présenté des avancées de pointe et favorisé de vraies rencontres au sein de l'écosystème tech.

Une remarque d'organisation : tenir compte du grand nombre de participants lors des prochaines éditions permettrait de fluidifier l'accès et d'améliorer l'expérience des visiteurs.

ESTC · cycle de séminaires du 40e anniversaire

Séminaire Cybersécurité à l'ESTC : des constats qui interpellent 🔐

Ce matin, à l'École Supérieure de Technologie de Casablanca, le Pr. Yassine Maleh nous a livré une analyse complète du paysage cyber marocain.

Quelques points qui m'ont marqué :

  • Le cyber-espionnage est devenu un risque stratégique réel, avec des groupes comme APT21 qui collectent massivement des données auprès d'entreprises marocaines.
  • L'exfiltration de données reste la brèche n°1 au niveau mondial, avec un coût moyen estimé à 4,4 M$ par incident en 2025.
  • L'internationalisation de la cybercriminalité rend la lutte encore plus complexe : on ne parle plus d'attaques isolées, mais d'une industrie organisée.

Au-delà des chiffres, ce qui ressort, c'est l'urgence de structurer une véritable stratégie nationale de cybersécurité, adaptée à notre contexte. Les échanges avec les participants ont également souligné l'importance de former davantage de profils spécialisés pour faire face à ces menaces.

Merci au Pr. Maleh pour cette intervention concrète et documentée. Et félicitations à l'ESTC pour ce cycle de séminaires dans le cadre de son 40ᵉ anniversaire — des initiatives qui contribuent réellement à élever le niveau de maturité cyber au Maroc.

24 juillet 2025 · Université Hassan II de Casablanca

2e Rencontre annuelle de l'excellence des activités parallèles étudiantes

Fier d'avoir participé à la 2e Rencontre annuelle de l'excellence des activités parallèles étudiantes, organisée par l'Université Hassan II de Casablanca.

Un événement inspirant qui a célébré les réussites de plus de 300 étudiants issus de 17 établissements, et montré la force de l'engagement parascolaire dans une vie universitaire riche et équilibrée.

Heureux de faire partie de cette communauté académique dynamique et innovante.

Portfolio

Des projets pour affûter la défense

Infrastructure SOC – SIEM ELK & Wazuh

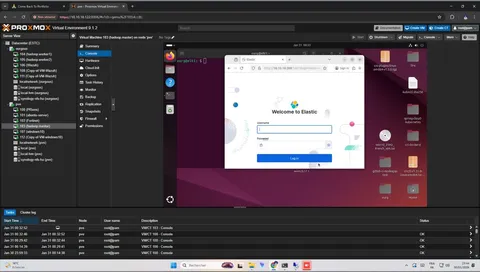
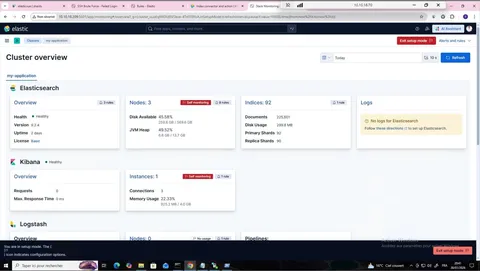
Un SOC complet : cluster Elasticsearch à 3 nœuds sur deux réseaux, pipelines Logstash qui normalisent les événements pare-feu/authentification/syslog, SIEM Wazuh avec UEBA et réponse active, et tableaux de bord Kibana : cartes géographiques des attaques, heatmaps de brute force et chronologies d'IOC.

Chaîne d'alerte SOC – Elastic + IA n8n

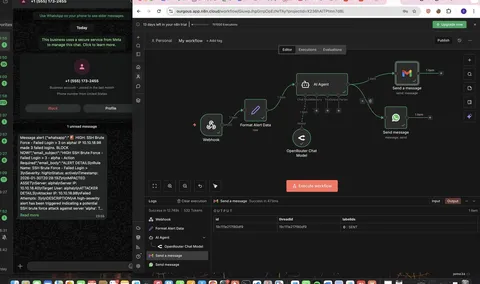
Une chaîne complète de détection et de réponse : une règle ES|QL dans Elastic et un moniteur ElastAlert détectent les tentatives de brute force SSH, puis un webhook déclenche un workflow n8n où un agent IA enrichit et met en forme l'alerte et prévient l'équipe instantanément sur WhatsApp et Gmail.

Homelab haute disponibilité – Proxmox + Synology

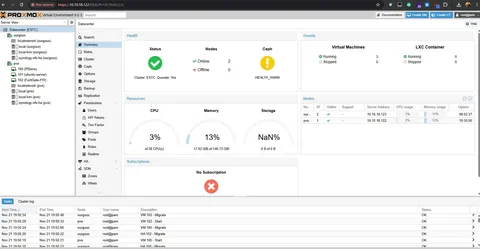
Cluster Proxmox VE 9 à 2 nœuds avec stockage NFS partagé sur Synology DS420 et HA Manager : pfSense, Ubuntu Server et FortiGate basculent automatiquement en moins de 3 minutes, avec migration à chaud sans coupure réseau — 95 % d'indisponibilité en moins qu'une installation autonome.

Homelab personnel – environnement d'entraînement SOC

Homelab segmenté en VLAN sur Proxmox (pfSense, FortiGate, Kali, Wazuh, ELK) avec un honeypot basse interaction qui capture les TTP de vrais attaquants, des scénarios red team rattachés à MITRE ATT&CK et une pile de détection Wazuh/ELK qui transforme la télémétrie en renseignement sur les menaces.

IDS réseau à base d'IA – Machine Learning

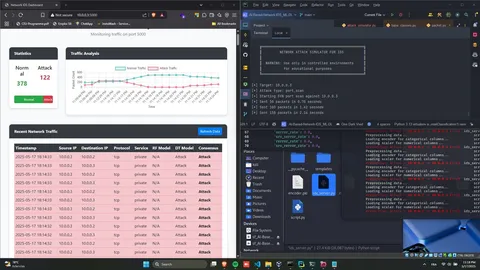
Système de détection d'intrusion réseau qui classe le trafic en temps réel avec des modèles Random Forest (99,89 % de précision) et Decision Tree (97,40 %) et un verdict par consensus. Un tableau de bord web affiche le trafic normal et malveillant, permet de réentraîner les modèles et envoie des alertes e-mail automatiques. Validé avec un simulateur d'attaques maison (scans de ports SYN).

Lab de sécurité Kubernetes

Cluster Kubernetes à 3 nœuds sur Ubuntu 24.04 avec CNI Calico, RBAC, NetworkPolicies et supervision Prometheus/Grafana via Helm — aligné sur les contrôles de gouvernance IT COBIT et les bonnes pratiques de sécurité.

Guardian AI – SOC autonome

SOC autonome à 5 agents développé avec Python, FastAPI, Redis Streams et des LLM pour détecter, corréler et répondre automatiquement aux menaces en bloquant les IP sur pfSense, avec des rapports d'incident sur un tableau de bord React — détection et réponse de bout en bout en moins d'une seconde.

Lab

Dans mon homelab

Les environnements que je construis et exploite : un cluster Proxmox haute disponibilité, un SOC Elasticsearch à 3 nœuds avec des règles de détection sur mesure et une chaîne d'alerte assistée par IA. Cliquez sur une image pour l'agrandir.

Étude de cas · Haute disponibilité

Homelab haute disponibilité : Proxmox VE + NAS Synology

Passionné d'infrastructure IT et de virtualisation, j'ai mis en place un homelab complet pour expérimenter la haute disponibilité dans des conditions proches de la production.

< 3 minde basculement automatique, testé
0coupure réseau pendant la migration à chaud
10+ joursde disponibilité continue
−95%d'indisponibilité vs une installation autonome

Architecture

  • Cluster Proxmox VE 9.0.3 (2 nœuds)
  • Stockage centralisé sur un Synology DS420 (3,7 To en NFS)
  • HA Manager avec basculement automatique
  • Migration à chaud opérationnelle
  • 3 VM critiques protégées en HA : pfSense, Ubuntu Server, FortiGate

Compétences mises en pratique

  • Mise en place d'un cluster et gestion du quorum
  • Configuration d'un stockage partagé NFS
  • Haute disponibilité et basculement automatique
  • Migration à chaud sans interruption
  • Dépannage (dérive d'horloge, synchronisation NTP…)

Prochaines étapes

  • Ajouter un QDevice pour renforcer le quorum à 2 nœuds
  • Intégrer un 3e nœud Proxmox
  • Tester Ceph pour le stockage distribué
  • Supervision avec Prometheus + Grafana
  • Déployer OpenStack sur une machine Ubuntu
  • Expérimenter le SDN (Software Defined Networking)
  • Centraliser les logs et le trafic réseau dans ELK (pfSense, Ubuntu…)

SOC & détection

IDS réseau à base d'IA

Services

Ce que j'apporte à une équipe sécurité

Ingénierie SOC & SIEM

Je construis et exploite des piles de détection avec Wazuh, Suricata, Elasticsearch, Logstash et Kibana : pipelines de logs, règles de corrélation, UEBA, réponse active et tableaux de bord qui transforment la télémétrie brute en alertes vraiment utiles.

Sécurité réseau

Je conçois des réseaux segmentés avec VLAN, pare-feu pfSense et FortiGate, passerelles OpenVPN et IDS/IPS (Snort, Suricata), en durcissant le périmètre et les flux entre zones internes.

Gestion des identités et des accès

Je déploie FreeIPA et Active Directory avec LDAP, SSO Kerberos et contrôle d'accès par rôles, pour que chaque compte ait exactement les accès nécessaires, et rien de plus.

Tests d'intrusion

Je réalise des évaluations de vulnérabilités et des scénarios d'attaque avec Nmap, Burp Suite, Metasploit et Wireshark — du brute force au Kerberoasting et au Pass-the-Hash — et je livre des rapports de remédiation clairs.

Compétences

Les outils que j'utilise au quotidien

SIEM & Detection

WazuhSplunkElasticsearchLogstashKibanaSuricataSnort IDS/IPSFail2banMITRE ATT&CKZabbix

Offensive Security

NmapWiresharkBurp SuiteMetasploitKali Linux

Network Security

pfSenseFortiGateOpenVPNCisco IOSVLAN segmentation

Identity & Access

Active DirectoryFreeIPA / LDAPKerberos SSORBAC

Systems & Virtualization

LinuxWindows ServerVMware ESXiProxmoxDockerKubernetesNginxApache

Scripting & Automation

BashPythonPowerShellGit
Formation

Parcours académique

Expériences

Expérience professionnelle

juil. – août 2021

Technicien sécurité réseau · Stage

Africa Verify · Casablanca, Maroc

  • Conception et déploiement d'un lab cybersécurité segmenté (6 segments réseau, pare-feu/IDS pfSense, Active Directory vulnérable) avec EDR Wazuh, SIEM Splunk et IDS Snort rattachés à MITRE ATT&CK.
  • Exécution et validation de plus de 10 scénarios d'attaque : brute force, Kerberoasting, Pass-the-Hash, extraction des hachages NTDS et énumération AD.
  • Développement de « Guardian AI », un SOC autonome à 5 agents (Python, FastAPI, Redis Streams, LLM) qui détecte, corrèle et répond automatiquement aux menaces par blocage d'IP sur pfSense, avec un tableau de bord d'incidents React.
Contact

Prenons un café et apprenons à mieux nous connaître

Ou laissez-moi un message ici :